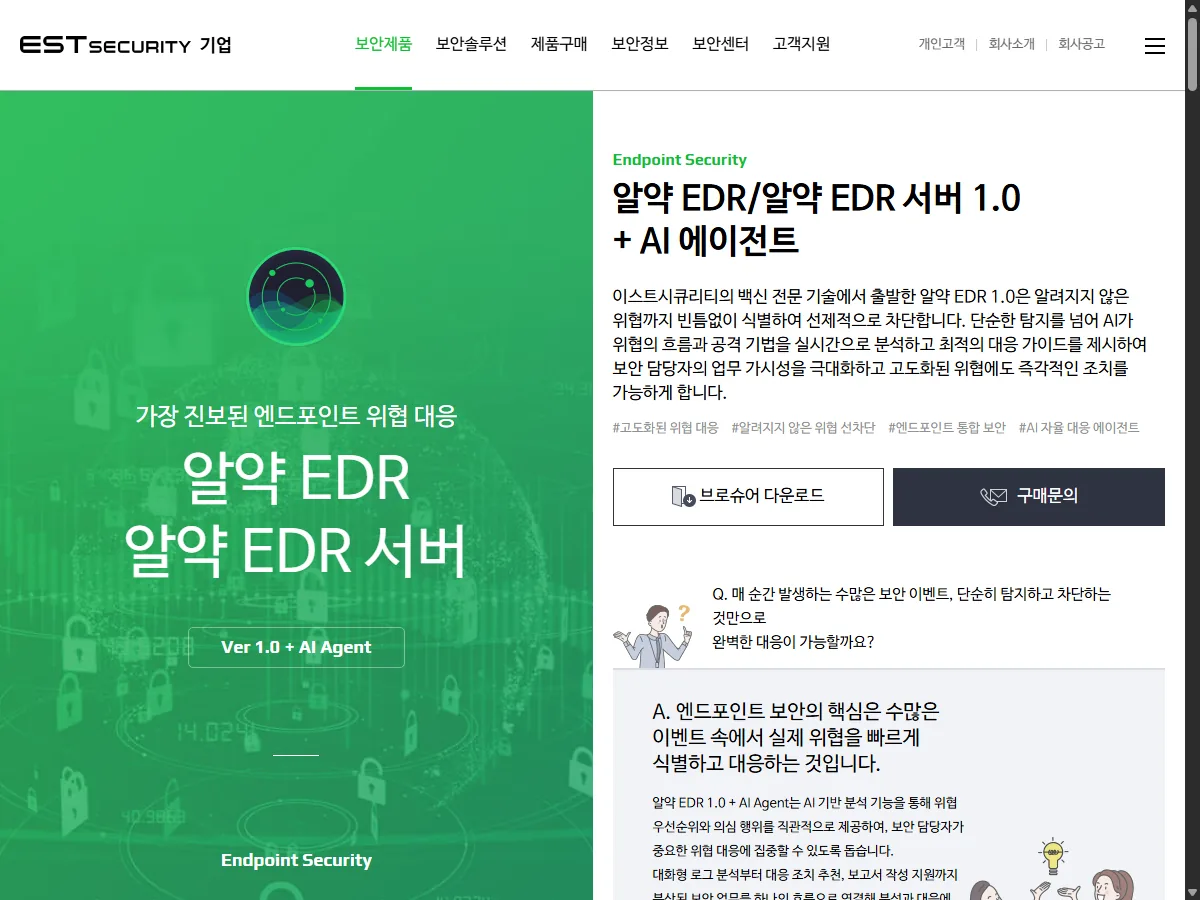
이스트시큐리티가 2026년 8월 11일, LG AI연구원 컨소시엄이 개발한 파운데이션 모델 ‘K-엑사원(K-EXAONE)’을 연동한 엔드포인트 탐지·대응(EDR) 솔루션 ‘알약 에이전틱 EDR’을 공식 출시했습니다. 이 소식에서 눈여겨봐야 할 대목은 제품 하나가 늘었다는 사실이 아니라, 지금까지 사람이 붙어 있어야 했던 보안 위협 탐지·분석·보고 업무를 AI 에이전트가 대신 수행하기 시작했다는 점입니다. 이스트시큐리티에 따르면 이 에이전트 도입으로 공격 감지 건당 평균 분석 시간이 8초 내외로 줄고, 분석 업무의 약 80%가 자동화됐습니다.
공격 쪽에서는 이미 자율적으로 움직이는 AI 에이전트가 등장했다는 소식을 여러 차례 전해드렸는데, 이번엔 방어 쪽에서도 같은 방향의 움직임이 본격화된 셈입니다. 무슨 일이 있었는지, 그리고 자동화·AI 도구를 업무나 부업에 쓰는 입장에서 이 흐름을 왜 눈여겨봐야 하는지 정리해보겠습니다.
무슨 일이 있었나: 국내 최초 자체 파운데이션 모델 기반 EDR
이스트소프트의 보안 자회사 이스트시큐리티는 8월 11일 서울 삼성동 코엑스에서 열린 ‘국제 시큐리티 콘퍼런스(ISEC) 2026′(8월 11~12일 개최)에서 알약 에이전틱 EDR을 공개하고 첫 시연을 진행했습니다. 회사 측은 이 제품을 “독자 AI 파운데이션 모델(독파모)을 도입한 국내 최초의 EDR 솔루션”이라고 소개했습니다. (아이티데일리, 서울경제)
핵심은 LG AI연구원 컨소시엄이 개발한 파운데이션 모델 K-엑사원을 EDR 엔진에 직접 연동했다는 점입니다. 정상원 이스트시큐리티 대표는 “모회사 이스트소프트의 AI 기술력과 당사 보안 역량을 결합해 독자 AI 파운데이션 모델에 기반한 보안 솔루션을 처음으로 선보였다”고 밝혔습니다. 이스트시큐리티는 앞서 반도체 AI 기업 퓨리오사AI와도 차세대 K-AI 보안 인프라 공동 개발을 위한 협력을 추진해온 것으로 확인됩니다.
AI 에이전트가 실제로 하는 일
알약 에이전틱 EDR에 탑재된 AI 에이전트는 단순 챗봇형 질의응답이 아니라 보안 파이프라인 전체를 보조하도록 설계됐습니다. 공개된 기능은 다음과 같습니다.
- 실시간 위협 탐지: 엔드포인트에서 발생하는 이상 행위를 즉시 포착합니다.
- 공격 타임라인 재구성: 침해 발생 시점부터 확산 경로까지 자동으로 정리합니다.
- 최적 대응 방안 추천: 격리·차단 등 다음 조치를 에이전트가 제안합니다.
- 보고서 자동 작성: 분석 결과를 사람이 읽을 보고서 형태로 즉시 생성합니다 — 회사 측은 기존 대비 작성 속도가 60배 이상 빨라졌다고 밝혔습니다.
다만 최종 격리·차단 같은 주요 제어 조치는 에이전트가 자동 실행하지 않고 보안 담당자의 승인을 거치는 ‘휴먼 인 더 루프(Human in the Loop)’ 구조로 설계됐습니다. 1차 타깃 고객은 컴플라이언스와 데이터 보안을 우선시하는 공공기관·금융권으로 알려졌습니다.
배경: AI 에이전트가 보안운영센터(SOC)까지 확장되는 흐름
알약 에이전틱 EDR은 독립적인 사건이 아니라 더 큰 흐름의 한 지점입니다. 가트너가 2026년 6월 5일 발표한 ‘보안 운영 하이프사이클(Hype Cycle for Security Operations, 2026)’ 보고서(분석가 대런 리빙스턴·조나단 누네즈)에 따르면, ‘AI SOC 에이전트’는 1년 만에 ‘혁신 촉발’ 단계에서 ‘기대의 정점’ 단계로 올라섰습니다. (Dropzone AI의 가트너 보고서 인용 정리)
이 보고서가 정의하는 에이전틱 SOC 플랫폼은 사람 운영자를 기다리지 않고 경보를 우선순위화(triage)하고, 사건을 조사하고, 여러 환경에 흩어진 증거를 연결하고, 대응 조치까지 자율적으로 실행하는 AI 에이전트를 뜻합니다. 다만 같은 보고서는 현재 대부분의 도입 사례가 좁은 범위에 그치고 있고, 시장 침투율도 아직 목표 고객군의 1~5% 수준(배아 단계)에 불과하다고 지적합니다. “에이전트 워싱(agent washing)”을 조심하라는 경고도 반복적으로 나옵니다.
즉 알약 에이전틱 EDR은 국내 보안 업계가 이 초기 단계 흐름에 올라탄 사례로 볼 수 있습니다. 방어 쪽에서 이런 움직임이 나온 배경에는 공격 쪽에서 이미 자율형 AI를 활용한 위협이 현실화되고 있다는 사정도 있습니다. 저희가 앞서 다룬 자율형 AI 랜섬웨어 ‘제이드퍼퍼’ 등장 소식(7월 18일)이나 오픈AI 모델을 이용한 첫 자율 해킹으로 기록된 허깅페이스 침해 사건(7월 28일)은 공격자가 이미 에이전트를 무기로 쓰고 있다는 사실을 보여준 바 있습니다.
왜 중요한가: ‘탐지는 AI, 승인은 사람’이라는 이 제품의 구조가 진짜 시사점이다
이 소식에서 이 니치 독자가 눈여겨봐야 할 지점은 EDR이라는 제품 카테고리 자체가 아니라, 알약 에이전틱 EDR이 채택한 구조입니다. K-엑사원 기반 에이전트가 탐지·분석·보고서 작성까지 8초 만에, 업무의 80%를 자동으로 처리하면서도 격리·차단 같은 되돌리기 어려운 조치는 여전히 사람의 승인을 거칩니다.
공공·금융 기관을 겨냥한, 국내에서 가장 정교한 축에 속하는 보안 AI 시스템조차 “판단은 AI가 빠르게 내리되 실행은 사람이 최종 확인한다”는 구조를 굳이 유지하고 있다는 뜻입니다. 그렇다면 반대로 물어볼 질문은 이겁니다 — 개인이나 소규모 팀이 n8n·Make로 짜는 자동화 워크플로우에는 이런 승인 단계가 실제로 존재하나요?
현실적으로는 많은 개인 자동화가 ‘AI 판단 → 즉시 실행’까지 한 번에 이어지도록 설계되어 있고, 그 사이에 사람이 확인하는 지점이 아예 없는 경우도 드물지 않습니다. 알약 에이전틱 EDR은 그보다 압도적으로 빠르고 정교한 시스템조차 이 마지막 지점만큼은 자동화하지 않았다는 사실을 보여줍니다.
즉 이번 소식이 주는 실질적 질문은 “우리도 저런 보안 솔루션을 도입해야 하나”가 아니라, “왜 이렇게 정교한 시스템조차 사람 승인 단계를 남겨뒀을까”입니다. 그 답을 보안 업계의 오탐지(false positive) 통계에서 찾아보면, 개인 자동화에도 그대로 적용할 수 있는 인사이트가 나옵니다.
전망과 실무 시사점
알약 에이전틱 EDR 같은 제품이 앞으로 얼마나 빠르게 확산될지는 가트너가 짚은 것처럼 아직 불확실합니다. 시장 침투율이 1~5%에 불과한 초기 단계인 만큼, “에이전트가 탑재됐다”는 마케팅 문구와 실제 성능은 구분해서 볼 필요가 있습니다.
대기업 SOC조차 승인 단계를 남긴 이유는 속도가 부족해서가 아니라, AI 판단이 여전히 틀릴 수 있다는 전제 때문으로 보입니다. 마이크로소프트·옴디아(Omdia)가 공동 발표한 ‘State of the SOC — Unify Now or Pay Later'(2026) 보고서에 따르면 보안 경보의 46%가 오탐지였고, 조사 대상 SOC의 66%는 경보를 취합·연관 분석하는 수작업에만 주간 근무시간의 20%를 쓰고 있었습니다. (마이크로소프트 시큐리티 블로그)
이 통계를 이번 뉴스에 대입해보면, 자동화·AI 도구를 쓰는 사람에게 필요한 건 ‘승인 단계를 어떻게 만드나’가 아니라 ‘내 AI가 실제로 얼마나 자주 틀리는지’를 먼저 아는 일입니다.
- 오탐지율부터 세어보는 습관: 이스트시큐리티가 강조한 ‘8초·80% 자동화’ 같은 속도 지표보다, 내 자동화가 처리한 100건 중 AI 판단이 실제로 틀렸던 건수가 몇 건인지를 주기적으로 세어보는 편이 훨씬 실질적인 신뢰도 지표입니다.
- AI 결과물을 표본으로 사후 추적하는 루틴: 보안 업계에서는 “AI 판정 뒤에 있는 근거를 분석가가 같은 데이터로 재현할 수 있어야 한다”는 원칙이 강조됩니다. (The Hacker News) 매주 AI가 처리한 결과물 중 몇 건을 무작위로 골라 판단 근거를 직접 되짚어보는 것만으로도, 실행 전 승인과는 다른 종류의 사후 신뢰도 점검이 됩니다.
- 도구를 고를 때 ‘자동화율’보다 ‘사람 개입 지점’을 먼저 확인하기: 어떤 자동화 SaaS를 새로 도입할 때 “몇 %를 자동화했다”는 광고 문구보다, 그 도구가 어느 단계에서 사람에게 확인을 요청하도록 설계됐는지를 먼저 물어보는 편이 알약 에이전틱 EDR의 구조에서 얻을 수 있는 가장 실용적인 교훈입니다.
보안 업무에서조차 AI가 판단하고 사람이 승인하는 구조를 유지한다는 사실은, 자동화의 목표가 ‘사람 개입을 없애는 것’이 아니라 ‘어디서 틀릴 수 있는지를 알고 그 지점에 사람을 남겨두는 것’이라는 점을 보여줍니다. 자동화를 업무나 부업에 적극적으로 쓰는 사람일수록, 속도보다 이 오탐지·신뢰도 감각을 먼저 챙길 필요가 있습니다.
핵심 요약
- 이스트시큐리티가 2026년 8월 11일 LG AI연구원의 ‘K-엑사원’을 연동한 EDR 솔루션 ‘알약 에이전틱 EDR’을 출시했습니다. 공격 감지 건당 분석 시간을 8초 내외로 줄이고 분석 업무 약 80%를 자동화했지만, 최종 격리·차단은 사람이 승인하는 ‘휴먼 인 더 루프’ 구조를 유지했습니다.
- 가트너의 ‘보안 운영 하이프사이클, 2026’ 보고서에서 ‘AI SOC 에이전트’는 1년 만에 기대의 정점으로 뛰어올랐지만, 시장 침투율은 아직 1~5%에 불과한 초기 단계입니다. 마이크로소프트·옴디아 조사에서는 보안 경보의 46%가 오탐지로 나타났습니다.
- 속도·자동화율보다 ‘AI가 얼마나 자주 틀리는지’와 ‘AI 결과물을 표본으로 사후 추적하는 루틴’이 개인·소규모 자동화 운영자에게 더 실질적인 신뢰도 지표라는 점이 이번 소식의 핵심 시사점입니다.


AI 리서치와 검수 과정을 거쳐 콘텐츠를 제작합니다. 오류나 개선할 점을 발견하시면 연락처로 알려주세요.